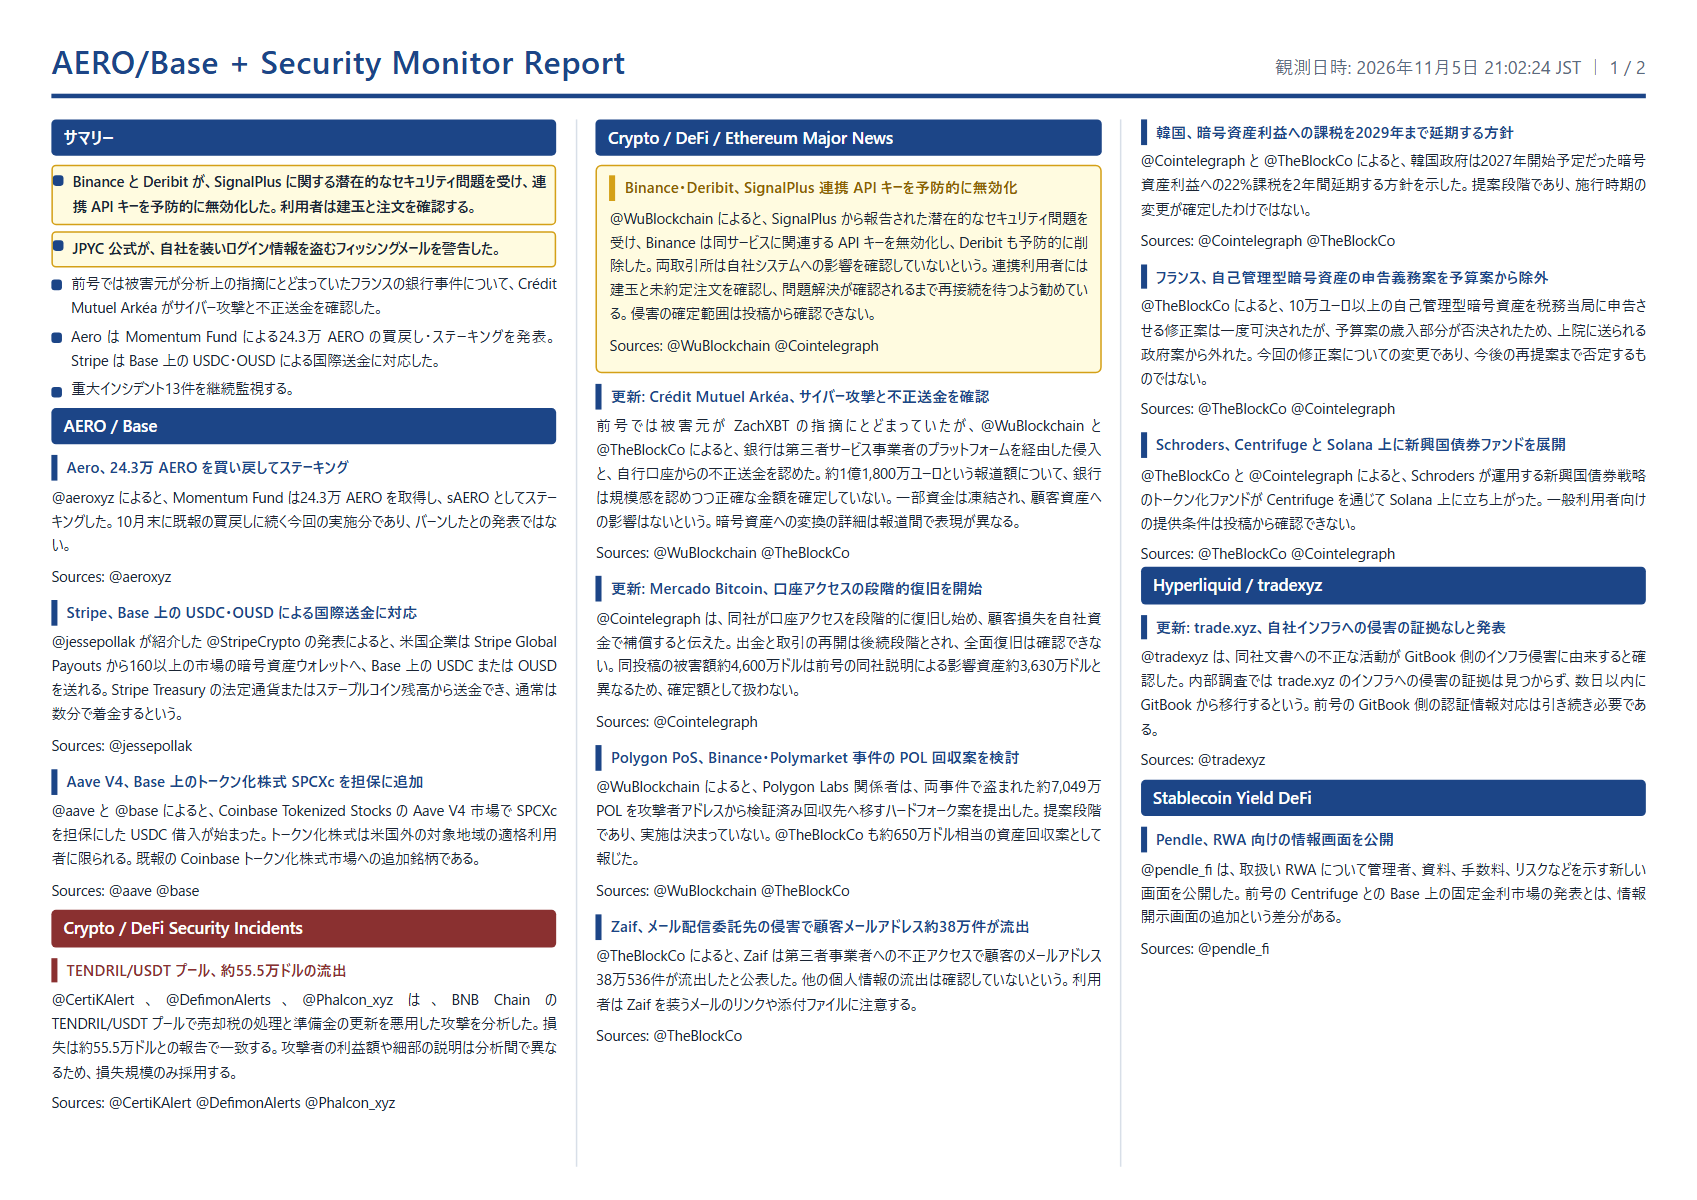
Aero、24.3万 AERO を買い戻してステーキング
@aeroxyz によると、Momentum Fund は24.3万 AERO を取得し、sAERO としてステーキングした。10月末に既報の買戻しに続く今回の実施分であり、バーンしたとの発表ではない。
Sources: @aeroxyz
観測日時: 2026年11月5日 21:02:24 JST
@aeroxyz によると、Momentum Fund は24.3万 AERO を取得し、sAERO としてステーキングした。10月末に既報の買戻しに続く今回の実施分であり、バーンしたとの発表ではない。
Sources: @aeroxyz
@jessepollak が紹介した @StripeCrypto の発表によると、米国企業は Stripe Global Payouts から160以上の市場の暗号資産ウォレットへ、Base 上の USDC または OUSD を送れる。Stripe Treasury の法定通貨またはステーブルコイン残高から送金でき、通常は数分で着金するという。
Sources: @jessepollak
@aave と @base によると、Coinbase Tokenized Stocks の Aave V4 市場で SPCXc を担保にした USDC 借入が始まった。トークン化株式は米国外の対象地域の適格利用者に限られる。既報の Coinbase トークン化株式市場への追加銘柄である。
@CertiKAlert、@DefimonAlerts、@Phalcon_xyz は、BNB Chain の TENDRIL/USDT プールで売却税の処理と準備金の更新を悪用した攻撃を分析した。損失は約55.5万ドルとの報告で一致する。攻撃者の利益額や細部の説明は分析間で異なるため、損失規模のみ採用する。
Sources: @CertiKAlert, @DefimonAlerts, @Phalcon_xyz
@WuBlockchain によると、SignalPlus から報告された潜在的なセキュリティ問題を受け、Binance は同サービスに関連する API キーを無効化し、Deribit も予防的に削除した。両取引所は自社システムへの影響を確認していないという。連携利用者には建玉と未約定注文を確認し、問題解決が確認されるまで再接続を待つよう勧めている。侵害の確定範囲は投稿から確認できない。
Sources: @WuBlockchain, @Cointelegraph
前号では被害元が ZachXBT の指摘にとどまっていたが、@WuBlockchain と @TheBlockCo によると、銀行は第三者サービス事業者のプラットフォームを経由した侵入と、自行口座からの不正送金を認めた。約1億1,800万ユーロという報道額について、銀行は規模感を認めつつ正確な金額を確定していない。一部資金は凍結され、顧客資産への影響はないという。暗号資産への変換の詳細は報道間で表現が異なる。
Sources: @WuBlockchain, @TheBlockCo
@Cointelegraph は、同社が口座アクセスを段階的に復旧し始め、顧客損失を自社資金で補償すると伝えた。出金と取引の再開は後続段階とされ、全面復旧は確認できない。同投稿の被害額約4,600万ドルは前号の同社説明による影響資産約3,630万ドルと異なるため、確定額として扱わない。
Sources: @Cointelegraph
@WuBlockchain によると、Polygon Labs 関係者は、両事件で盗まれた約7,049万 POL を攻撃者アドレスから検証済み回収先へ移すハードフォーク案を提出した。提案段階であり、実施は決まっていない。@TheBlockCo も約650万ドル相当の資産回収案として報じた。
Sources: @WuBlockchain, @TheBlockCo
@TheBlockCo によると、Zaif は第三者事業者への不正アクセスで顧客のメールアドレス38万536件が流出したと公表した。他の個人情報の流出は確認していないという。利用者は Zaif を装うメールのリンクや添付ファイルに注意する。
Sources: @TheBlockCo
@Cointelegraph と @TheBlockCo によると、韓国政府は2027年開始予定だった暗号資産利益への22%課税を2年間延期する方針を示した。提案段階であり、施行時期の変更が確定したわけではない。
Sources: @Cointelegraph, @TheBlockCo
@TheBlockCo によると、10万ユーロ以上の自己管理型暗号資産を税務当局に申告させる修正案は一度可決されたが、予算案の歳入部分が否決されたため、上院に送られる政府案から外れた。今回の修正案についての変更であり、今後の再提案まで否定するものではない。
Sources: @TheBlockCo, @Cointelegraph
@TheBlockCo と @Cointelegraph によると、Schroders が運用する新興国債券戦略のトークン化ファンドが Centrifuge を通じて Solana 上に立ち上がった。一般利用者向けの提供条件は投稿から確認できない。
Sources: @TheBlockCo, @Cointelegraph
@tradexyz は、同社文書への不正な活動が GitBook 側のインフラ侵害に由来すると確認した。内部調査では trade.xyz のインフラへの侵害の証拠は見つからず、数日以内に GitBook から移行するという。前号の GitBook 側の認証情報対応は引き続き必要である。
Sources: @tradexyz
@pendle_fi は、取扱い RWA について管理者、資料、手数料、リスクなどを示す新しい画面を公開した。前号の Centrifuge との Base 上の固定金利市場の発表とは、情報開示画面の追加という差分がある。
Sources: @pendle_fi
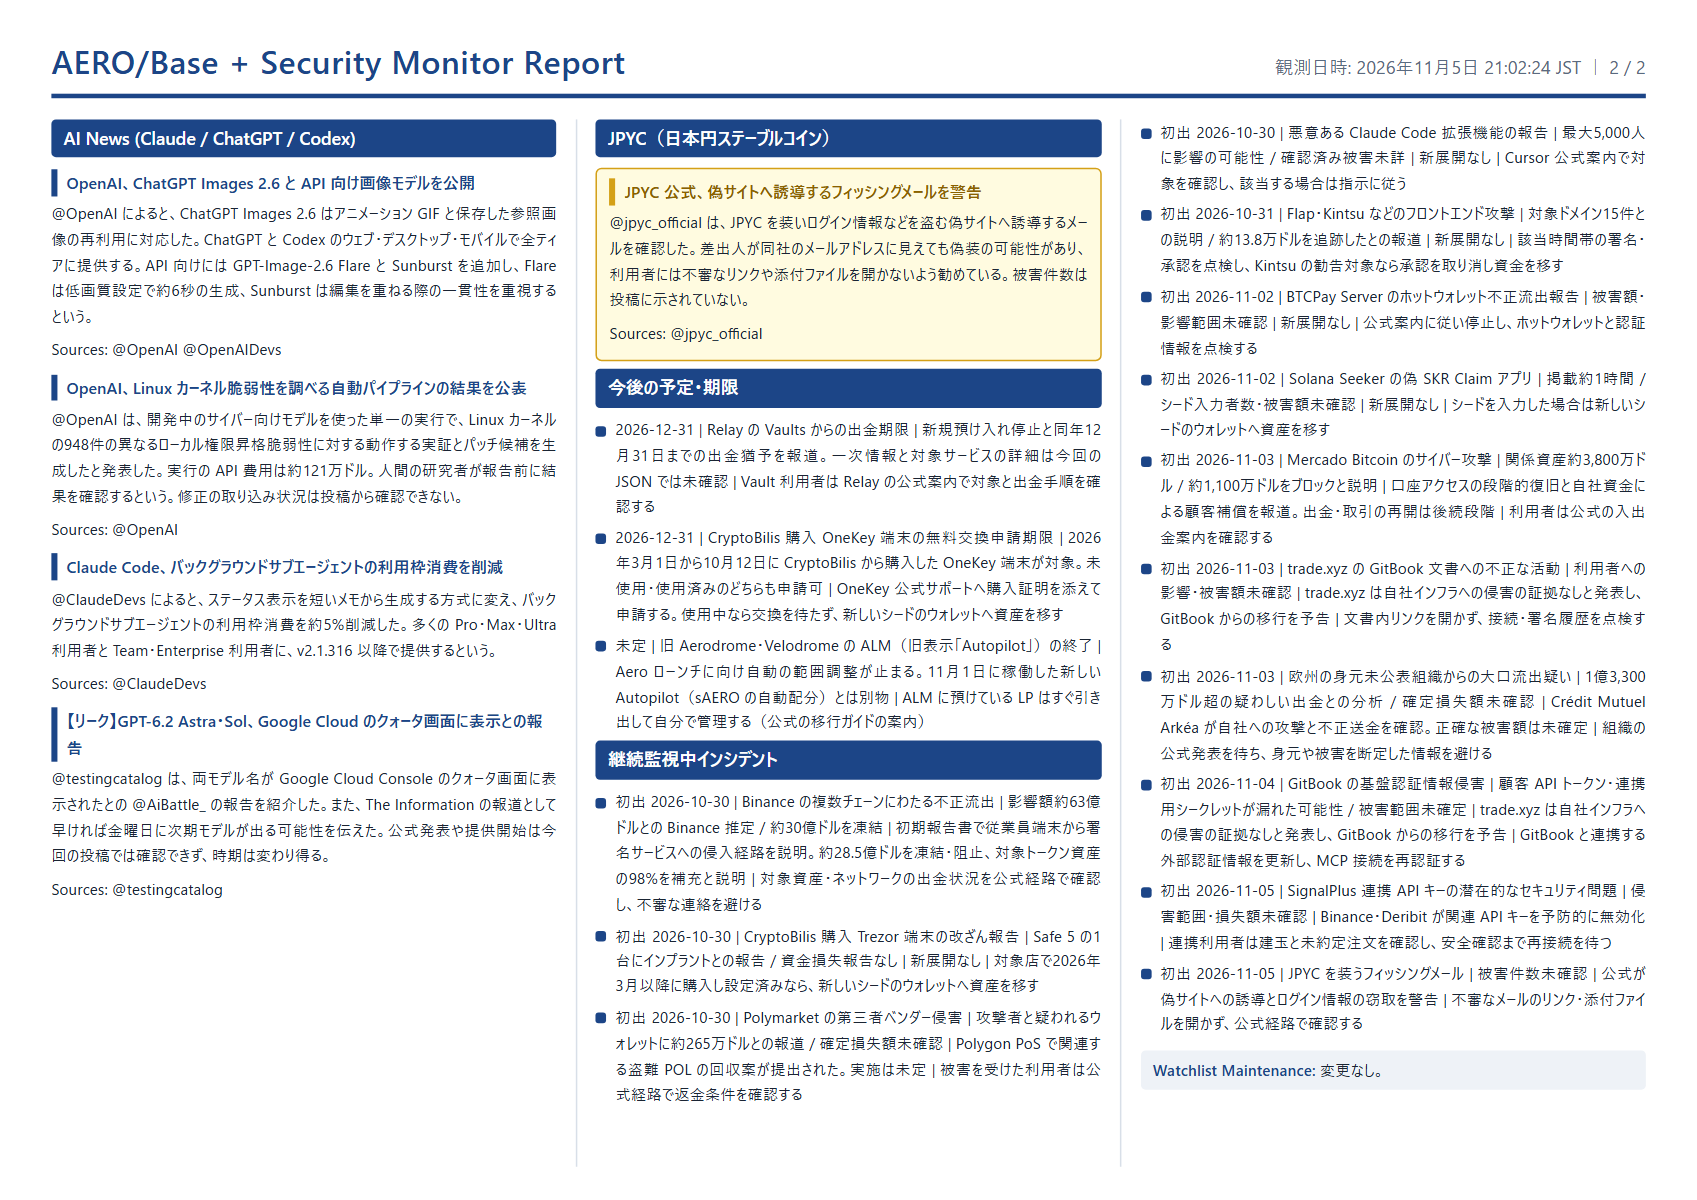
@OpenAI によると、ChatGPT Images 2.6 はアニメーション GIF と保存した参照画像の再利用に対応した。ChatGPT と Codex のウェブ・デスクトップ・モバイルで全ティアに提供する。API 向けには GPT-Image-2.6 Flare と Sunburst を追加し、Flare は低画質設定で約6秒の生成、Sunburst は編集を重ねる際の一貫性を重視するという。
Sources: @OpenAI, @OpenAIDevs
@OpenAI は、開発中のサイバー向けモデルを使った単一の実行で、Linux カーネルの948件の異なるローカル権限昇格脆弱性に対する動作する実証とパッチ候補を生成したと発表した。実行の API 費用は約121万ドル。人間の研究者が報告前に結果を確認するという。修正の取り込み状況は投稿から確認できない。
Sources: @OpenAI
@ClaudeDevs によると、ステータス表示を短いメモから生成する方式に変え、バックグラウンドサブエージェントの利用枠消費を約5%削減した。多くの Pro・Max・Ultra 利用者と Team・Enterprise 利用者に、v2.1.316 以降で提供するという。
Sources: @ClaudeDevs
@testingcatalog は、両モデル名が Google Cloud Console のクォータ画面に表示されたとの @AiBattle_ の報告を紹介した。また、The Information の報道として早ければ金曜日に次期モデルが出る可能性を伝えた。公式発表や提供開始は今回の投稿では確認できず、時期は変わり得る。
Sources: @testingcatalog
@jpyc_official は、JPYC を装いログイン情報などを盗む偽サイトへ誘導するメールを確認した。差出人が同社のメールアドレスに見えても偽装の可能性があり、利用者には不審なリンクや添付ファイルを開かないよう勧めている。被害件数は投稿に示されていない。
Sources: @jpyc_official
| 期日 | 件名 | 内容 | 必要な対応 |
|---|---|---|---|
| 2026-12-31 | Relay の Vaults からの出金期限 出典 | 新規預け入れ停止と同年12月31日までの出金猶予を報道。一次情報と対象サービスの詳細は今回の JSON では未確認 | Vault 利用者は Relay の公式案内で対象と出金手順を確認する |
| 2026-12-31 | CryptoBilis 購入 OneKey 端末の無料交換申請期限 出典 | 2026年3月1日から10月12日に CryptoBilis から購入した OneKey 端末が対象。未使用・使用済みのどちらも申請可 | OneKey 公式サポートへ購入証明を添えて申請する。使用中なら交換を待たず、新しいシードのウォレットへ資産を移す |
| 未定 | 旧 Aerodrome・Velodrome の ALM(旧表示「Autopilot」)の終了 出典 | Aero ローンチに向け自動の範囲調整が止まる。11月1日に稼働した新しい Autopilot(sAERO の自動配分)とは別物 | ALM に預けている LP はすぐ引き出して自分で管理する(公式の移行ガイドの案内) |
| 初出 | 件名 | 規模 | 状況 | 推奨対応 |
|---|---|---|---|---|
| 2026-10-30 | Binance の複数チェーンにわたる不正流出 | 影響額約63億ドルとの Binance 推定 / 約30億ドルを凍結 | 初期報告書で従業員端末から署名サービスへの侵入経路を説明。約28.5億ドルを凍結・阻止、対象トークン資産の98%を補充と説明 | 対象資産・ネットワークの出金状況を公式経路で確認し、不審な連絡を避ける |
| 2026-10-30 | CryptoBilis 購入 Trezor 端末の改ざん報告 | Safe 5 の1台にインプラントとの報告 / 資金損失報告なし | 新展開なし | 対象店で2026年3月以降に購入し設定済みなら、新しいシードのウォレットへ資産を移す |
| 2026-10-30 | Polymarket の第三者ベンダー侵害 | 攻撃者と疑われるウォレットに約265万ドルとの報道 / 確定損失額未確認 | Polygon PoS で関連する盗難 POL の回収案が提出された。実施は未定 | 被害を受けた利用者は公式経路で返金条件を確認する |
| 2026-10-30 | 悪意ある Claude Code 拡張機能の報告 | 最大5,000人に影響の可能性 / 確認済み被害未詳 | 新展開なし | Cursor 公式案内で対象を確認し、該当する場合は指示に従う |
| 2026-10-31 | Flap・Kintsu などのフロントエンド攻撃 | 対象ドメイン15件との説明 / 約13.8万ドルを追跡したとの報道 | 新展開なし | 該当時間帯の署名・承認を点検し、Kintsu の勧告対象なら承認を取り消し資金を移す |
| 2026-11-02 | BTCPay Server のホットウォレット不正流出報告 | 被害額・影響範囲未確認 | 新展開なし | 公式案内に従い停止し、ホットウォレットと認証情報を点検する |
| 2026-11-02 | Solana Seeker の偽 SKR Claim アプリ | 掲載約1時間 / シード入力者数・被害額未確認 | 新展開なし | シードを入力した場合は新しいシードのウォレットへ資産を移す |
| 2026-11-03 | Mercado Bitcoin のサイバー攻撃 | 関係資産約3,800万ドル / 約1,100万ドルをブロックと説明 | 口座アクセスの段階的復旧と自社資金による顧客補償を報道。出金・取引の再開は後続段階 | 利用者は公式の入出金案内を確認する |
| 2026-11-03 | trade.xyz の GitBook 文書への不正な活動 | 利用者への影響・被害額未確認 | trade.xyz は自社インフラへの侵害の証拠なしと発表し、GitBook からの移行を予告 | 文書内リンクを開かず、接続・署名履歴を点検する |
| 2026-11-03 | 欧州の身元未公表組織からの大口流出疑い | 1億3,300万ドル超の疑わしい出金との分析 / 確定損失額未確認 | Crédit Mutuel Arkéa が自社への攻撃と不正送金を確認。正確な被害額は未確定 | 組織の公式発表を待ち、身元や被害を断定した情報を避ける |
| 2026-11-04 | GitBook の基盤認証情報侵害 | 顧客 API トークン・連携用シークレットが漏れた可能性 / 被害範囲未確定 | trade.xyz は自社インフラへの侵害の証拠なしと発表し、GitBook からの移行を予告 | GitBook と連携する外部認証情報を更新し、MCP 接続を再認証する |
| 2026-11-05 | SignalPlus 連携 API キーの潜在的なセキュリティ問題 | 侵害範囲・損失額未確認 | Binance・Deribit が関連 API キーを予防的に無効化 | 連携利用者は建玉と未約定注文を確認し、安全確認まで再接続を待つ |
| 2026-11-05 | JPYC を装うフィッシングメール | 被害件数未確認 | 公式が偽サイトへの誘導とログイン情報の窃取を警告 | 不審なメールのリンク・添付ファイルを開かず、公式経路で確認する |
変更なし。